能装什么
四类集成,一个安装按钮
每个集成是一个小包:清单、要建的对象和配置指南。安装前 Casdoor 会用目录里的 SHA-256 校验每个包。
怎么用
从目录到能登录,三步
- 1
在控制台打开集成市场
在 Casdoor 里进入“身份认证 → 集成市场”,按类型筛选或按名称搜索,看到的目录和本页相同。
- 2
填几个值
例如 OA 系统的地址、Keycloak 的 realm、对方系统的客户端密钥。登录主题会在你自己的登录页上实时预览。
- 3
安装,卸载也干净
Casdoor 自动建好应用、提供商或主题,并给出对方系统里剩下的配置步骤。卸载时删掉建出的对象,或恢复安装前的样子。
应用集成
给已有的系统接上单点登录
泛微、致远、用友、金蝶、帆软、禅道、阿里邮箱、网易企业邮箱等国内办公系统,Higress、Kong 网关,以及 GitLab、Grafana、Nextcloud 等运维和协作工具。
帆软 FineReport / FineBI
办公协同
用帆软官方的类Oauth2单点登录插件把 FineReport、FineBI 的决策平台接到 Casdoor:认证地址、令牌申请、用户信息三步和 fr_login_name 的取值都已按 Casdoor 写好。
泛微 e-cology
办公协同
让员工用 Casdoor 账号单点登录泛微 e-cology:E10 在统一认证接入管理里按 OAuth2 接入 Casdoor,用邮箱对应 E10 人员;E9 的统一认证中心是要另购的非标模块。
用友 YonBIP 旗舰版
办公协同
让员工用 Casdoor 账号单点登录用友 YonBIP 旗舰版(含 YonSuite):在集成认证中心按 SAML 2.0 接入 Casdoor,员工第一次登录时绑定一次友户通账号。
禅道
办公协同
让禅道用 Casdoor 的账号密码登录:禅道企业版、旗舰版的 LDAP 用户验证指向 Casdoor 内置的 LDAP 服务,用户第一次登录时自动建号。
网易企业邮箱
办公协同
网易企业邮箱可以把登录密码交给企业的 LDAP 服务器校验:开通 LDAP 配置后指向 Casdoor 内置的 LDAP 服务,员工用 Casdoor 密码登录网页版、客户端和 IMAP、SMTP。
致远 A8+
办公协同
让员工用 Casdoor 账号单点登录致远 A8+ 协同运营平台:在 CIP 集成平台的统一认证里启用 CAS,指向 Casdoor 的 CAS 地址,按登录名进入 A8。
金蝶 EAS Cloud
办公协同
让员工用 Casdoor 账号单点登录金蝶 EAS Cloud 的门户和 s-HR:EAS 自带 CAS 客户端,改 ssoClient.properties 指向 Casdoor 的 CAS 2.0 地址即可。云星空没有可接外部身份源的标准功能。
阿里邮箱
办公协同
阿里邮箱 AI尊享版可以把 Casdoor 加成 OIDC 身份源:员工在邮箱登录页跳到 Casdoor 登录,按邮箱地址进入对应的邮箱账号。

Argo CD
运维与基础设施
用 OpenID Connect 把 Argo CD 接入 Casdoor:argocd-cm 里的 oidc.config、客户端密钥、PKCE、CLI 登录,以及按 Casdoor 群组分配 RBAC 权限。

Gitea
运维与基础设施
在 Gitea 里把 Casdoor 添加为 OpenID Connect 认证源:add-oauth 命令、回调地址,以及让 Casdoor 群组成员成为管理员。

GitLab
运维与基础设施
让自建 GitLab 通过 OpenID Connect 用 Casdoor 登录:gitlab.rb 里的提供方配置、自动建账号,以及按群组设置管理员。

Grafana
运维与基础设施
用 OpenID Connect 配置 Grafana 通过 Casdoor 单点登录:Generic OAuth 设置、PKCE,以及按 Casdoor 群组映射 Grafana 角色。

Immich
办公协同
让大家用 Casdoor 登录 Immich:Immich 管理后台里的 OAuth 设置、网页端和手机端的重定向 URI,以及存储标签映射。

Nextcloud
办公协同
用 OpenID Connect user backend(user_oidc)配置 Nextcloud 通过 Casdoor 单点登录:添加提供方的命令、用户 ID 和群组映射。
Open WebUI
AI
用 OpenID Connect 让 Open WebUI 通过 Casdoor 单点登录:OAuth 环境变量、注册,以及按 Casdoor 群组同步分组。

Portainer
运维与基础设施
用 Portainer 的自定义 OAuth 提供商接入 Casdoor 单点登录:各个端点、用户标识、Scopes 和自动创建用户。

Proxmox VE
运维与基础设施
把 Casdoor 作为 OpenID Connect 域加到 Proxmox VE:pveum 命令、重定向地址、用户名、群组和权限。

Vaultwarden
办公协同
用 OpenID Connect 为 Vaultwarden 开启 Casdoor 单点登录:SSO_* 配置、重定向 URI 和邮箱验证检查。
DeepSeek Harness
AI
让 DeepSeek Harness 以智能体身份登录 Casdoor,经 Casdoor MCP 网关使用你所在组织的 MCP 服务器,工具级授权、调用记录和审计都由 Casdoor 管理,全部在 Casdoor 和 DeepSeek Harness 的网页上完成设置。
Higress
运维与基础设施
用 Wasm 插件给 Higress 后面的服务加上 Casdoor 登录:浏览器跳转到 Casdoor,API 调用要带 Casdoor token,用户信息通过请求头传给上游。
Kong Gateway
运维与基础设施
用 Lua 插件给 Kong Gateway 后面的服务加上 Casdoor 登录:浏览器跳转到 Casdoor,API 调用要带 Casdoor token,用户信息通过请求头传给上游。
插件
扩展 Casdoor 能做的事
插件以沙箱里的 WebAssembly 运行,只能访问自己声明的地址。员工同步、扫码登录、实名核验、国密证书、登录确认、口令检查和迁移、支付和短信都做成了插件。
Authing 密码迁移
迁移
从 Authing 导入的用户第一次登录 Casdoor 时,用他输入的密码去 Authing 登录一次,对了就把密码存进 Casdoor,之后不再访问 Authing。
Authing 用户导入
迁移
把 Authing 用户池的用户导入 Casdoor:用户名、手机号、邮箱、头像、状态,Authing 不导出密码,配合“Authing 密码迁移”在用户第一次登录时搬过来。
Moka People 员工同步
办公协同
把 Moka People 的在职、离职员工和部门同步到 Casdoor:姓名、工号、手机号、邮箱、头像、性别、职位和所在部门,离职员工同步为禁用。
云之家扫码登录
身份提供商
让员工用金蝶云之家 App 扫码登录 Casdoor:用开放平台的扫码登录拿到团队用户 ID、姓名和工号。
企业微信登录确认
多因素认证
登录要第二步验证时,给用户的企业微信发一张卡片,点开确认就能登录,不用输验证码。
北森 iTalent 员工同步
办公协同
把北森 iTalent 的员工和组织架构同步到 Casdoor:姓名、工号、手机号、邮箱、性别、所在部门和任职状态,离职员工同步为禁用。
国密 SM2 证书登录校验
安全
让 Casdoor 的 UKey 和数字证书登录支持国密 SM2 证书:按 GB/T 32918 校验 SM2 证书链、有效期、吊销列表和 UKey 对挑战值的 SM2 签名,同时兼容 RSA 和 ECDSA 证书。
浙政钉扫码登录
身份提供商
让政务人员用浙政钉扫码登录 Casdoor,也可用于其他省的专有钉钉:用开放平台的扫码登录拿到账号 ID、姓名和人员编码。
用友 YonBIP 员工同步
办公协同
把用友 YonBIP 的员工和组织部门同步到 Casdoor:姓名、员工编码、手机号、邮箱和所在部门,停用的员工同步为禁用。用开放平台自建应用的公有云接口。
腾讯云手机号三要素核验
安全
用腾讯云人脸核身的手机号三要素核验(PhoneVerification)核对用户的手机号、姓名、身份证号在运营商登记的是否一致,用于 Casdoor 的实名认证。
腾讯云身份证二要素核验
安全
用腾讯云人脸核身的身份证二要素核验(IdCardVerification)核对用户填写的身份证号和姓名是否一致,用于 Casdoor 的实名认证。
钉钉登录确认
多因素认证
登录要第二步验证时,给用户发一条钉钉工作通知卡片,点开确认就能登录,不用输验证码。
Revolut 支付
支付
通过 Revolut Merchant API 为 Casdoor 的商品和计划收款,付款人在 Revolut 托管的收银台用银行卡、Apple Pay、Google Pay 或 Revolut Pay 付款。
Vonage 短信
短信
通过 Vonage SMS API(原 Nexmo)用短信发送注册、登录和 MFA 验证码。
常用密码检查
安全
拒绝最常用的密码和包含用户名的密码,密码表内置在插件里,不会有任何数据发出 Casdoor。
飞书确认登录
多因素认证
登录需要第二步验证时,给用户发一张飞书(Lark)卡片,点一下“确认”就能登录,不用输验证码。
Have I Been Pwned 泄露密码检查
安全
用 Have I Been Pwned 核对密码,拒绝在数据泄露中出现过的密码,并在登录时要求用户修改,核对时不发送密码本身。
通过 HTTP 迁移密码
迁移
迁移导入时没带密码的用户的密码:用户第一次登录时,Casdoor 通过 HTTPS 问旧系统密码是否正确,正确就保存下来。
身份提供商
用已有的身份系统登录
超星学习通、Keycloak、authentik、ZITADEL、Authelia、GitLab 自建版的提供商模板,以及对方那一侧要填的配置。
超星学习通
身份提供商
让师生用超星学习通账号登录 Casdoor:按超星微服务开放平台的 OAuth 接口填好了授权、换取 access_token 和获取用户信息的地址。

Authelia
身份提供商
让用户通过 Authelia 用 OpenID Connect 登录 Casdoor:包括提供商配置,以及要加到 Authelia 配置里的客户端。

authentik
身份提供商
让用户用 authentik 账号通过 OpenID Connect 登录 Casdoor:包括提供商配置,以及要在 authentik 里创建的应用和 OAuth2 提供商。

GitLab Self-Managed
身份提供商
让用户用你自建 GitLab 上的账号通过 OpenID Connect 登录 Casdoor:包括提供商配置,以及要在 GitLab 里创建的 OAuth 应用。

Keycloak
身份提供商
让用户用 Keycloak 账号通过 OpenID Connect 登录 Casdoor:包括 Keycloak realm 的提供商配置,以及要在 Keycloak 一侧创建的客户端。
ZITADEL
身份提供商
让用户用 ZITADEL 账号通过 OpenID Connect 登录 Casdoor:包括提供商配置,以及要在 ZITADEL Console 里创建的 Web 应用。
登录主题
一键换一套登录页设计
从深色毛玻璃、报刊排版到像素游戏风。选好应用,在它真实的登录页上预览,再安装。
Aurora
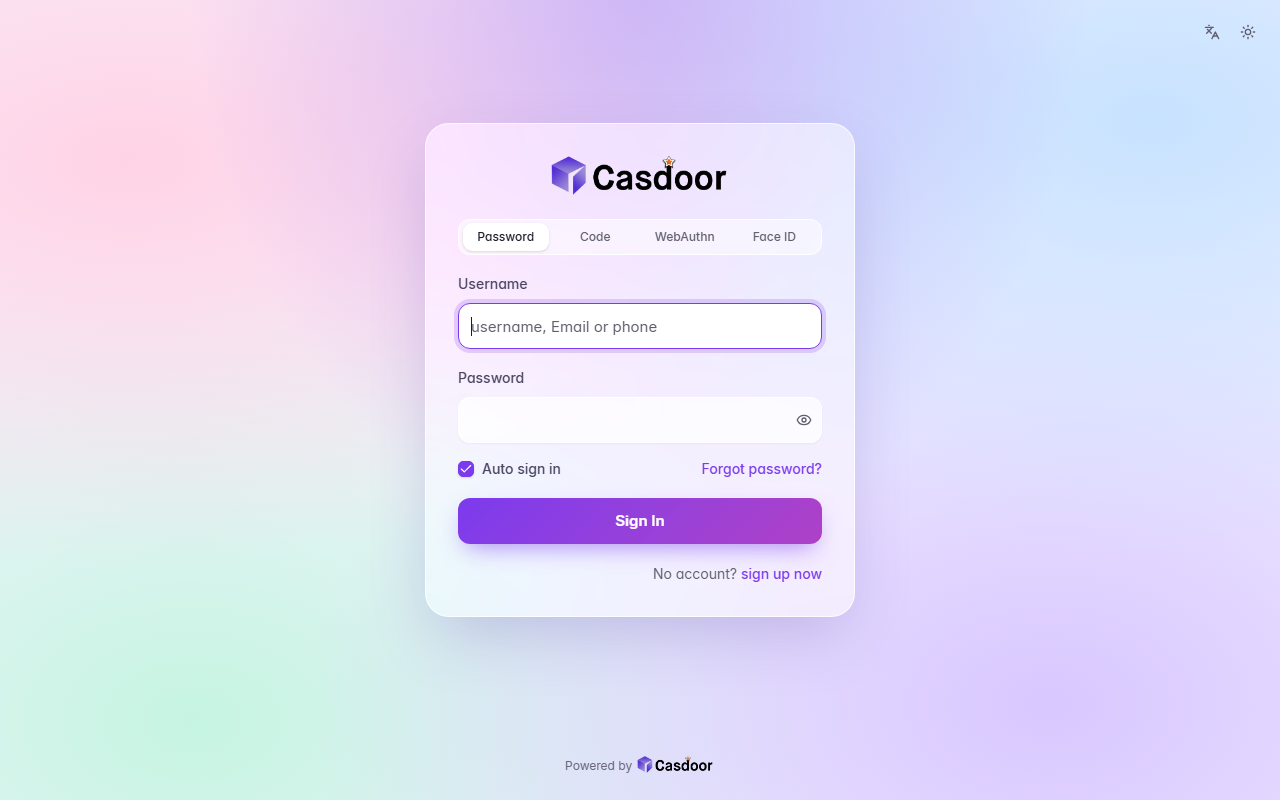
以主题色调染的柔和粉彩网格渐变,前面是磨砂玻璃卡片,配柔和的圆角输入框和渐变按钮。只用 CSS,组织管理员可以安装。
Backdrop
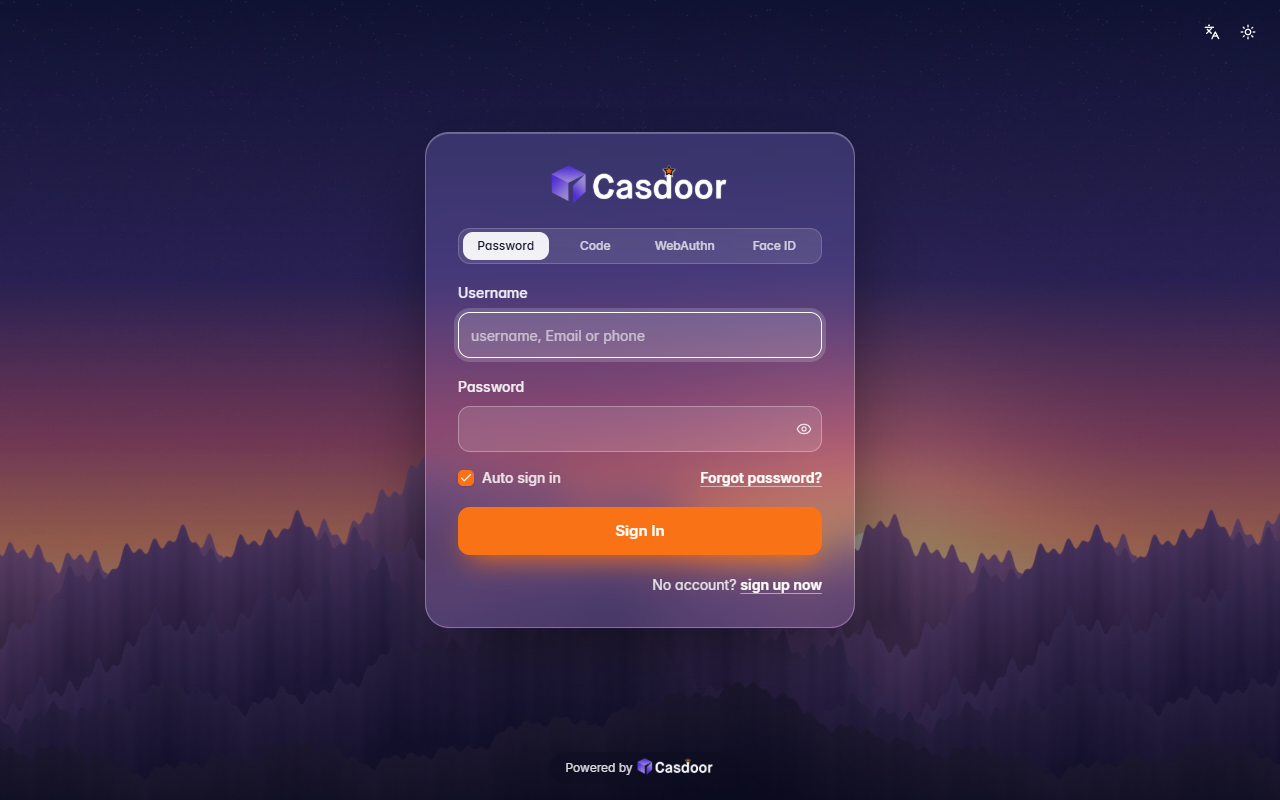
整页铺上你自己的图片并略微调暗,上面是一张磨砂玻璃卡片。自带一张黄昏山景,填任意图片地址即可换成你的。组织管理员可以安装。
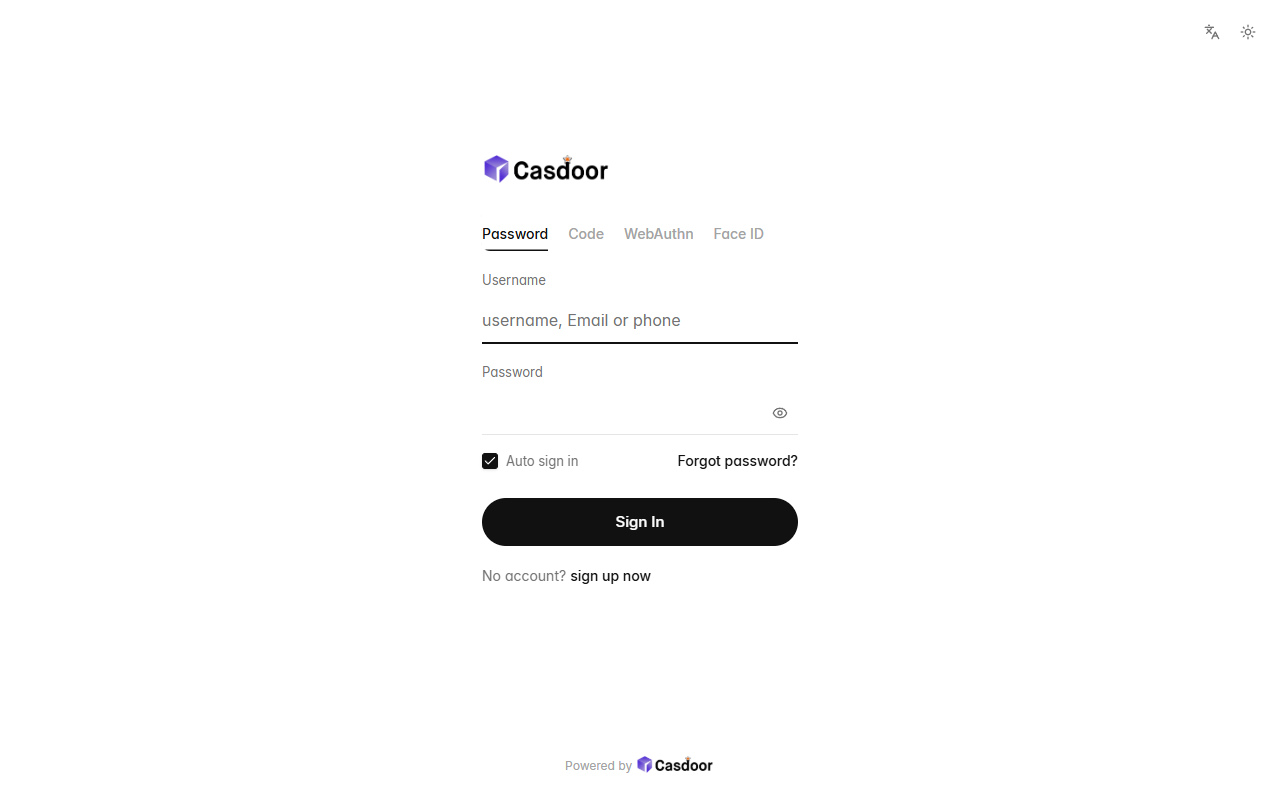
Bare
只有表单:没有卡片和背景,左对齐的小 Logo,低调的文字标签页,细线输入框和圆形按钮,留白充足。只用 CSS,组织管理员可以安装。
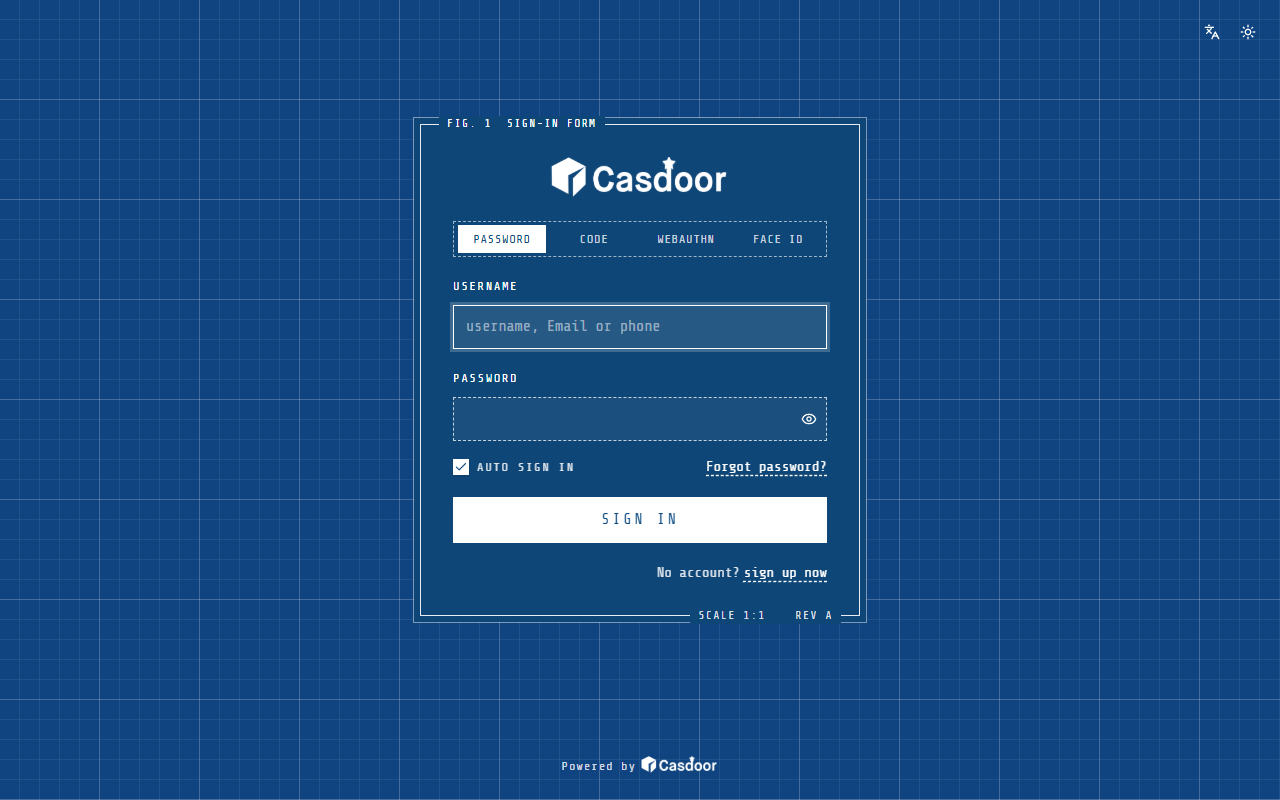
Blueprint
工程图风格:蓝图蓝方格纸上的白色线条,表单加了边框、像插图一样带标注,虚线输入框和制图字体。从 Google Fonts 加载 Share Tech Mono 字体。组织管理员可以安装。
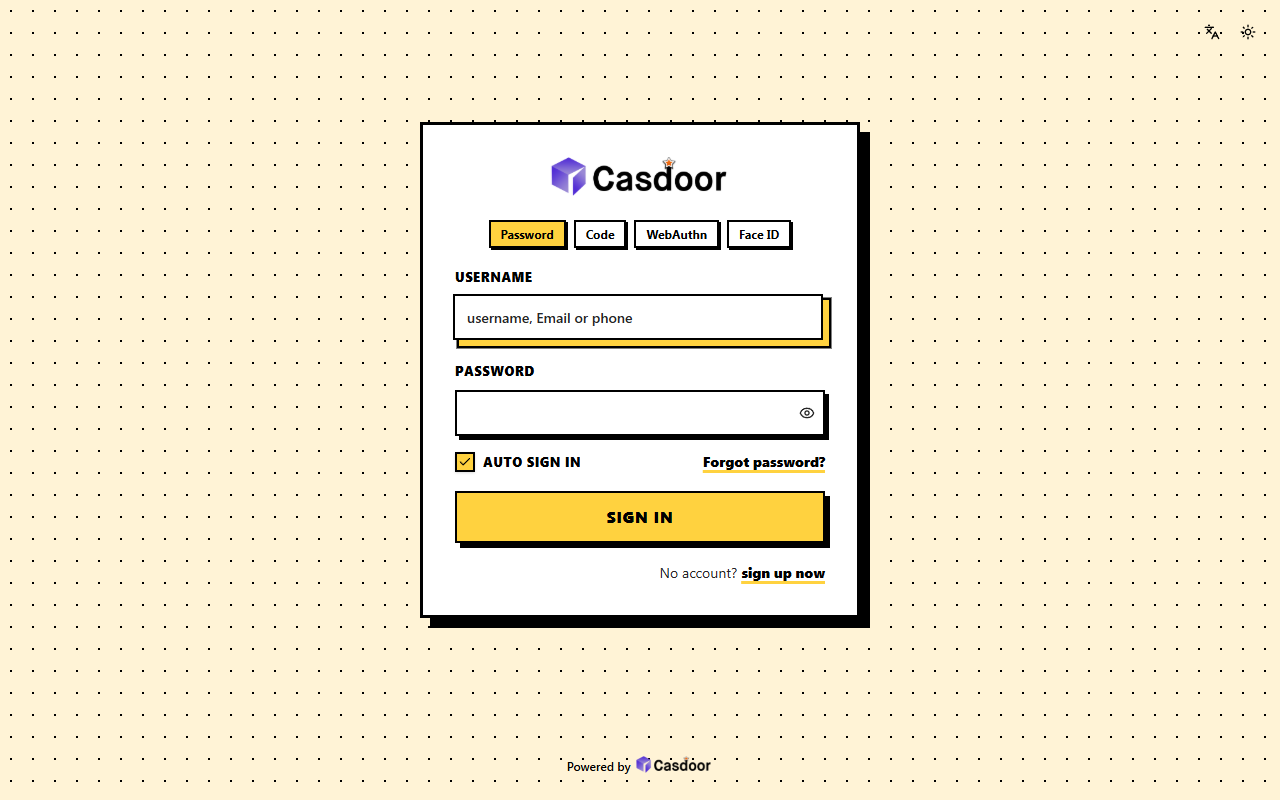
Brutal
新野兽派:粗黑描边、硬朗的错位阴影,点阵底纹页面上配醒目的主题色;鼠标悬停时按钮会按下去。请选亮色,上面的文字保持黑色。只用 CSS,组织管理员可以安装。
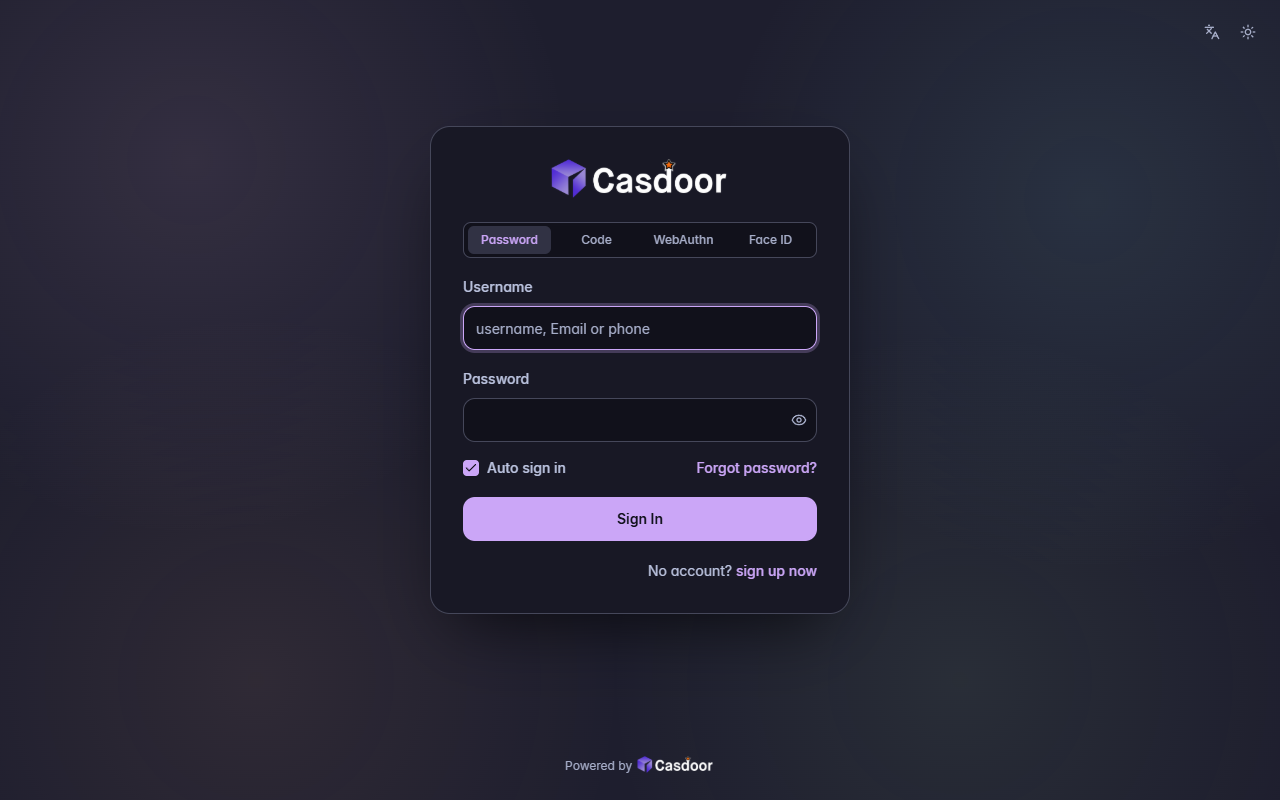
Catppuccin
Catppuccin Mocha 配色:温暖的深色底上配柔和的粉彩色,圆润舒适,默认主题色为淡紫色。只用 CSS,组织管理员可以安装。
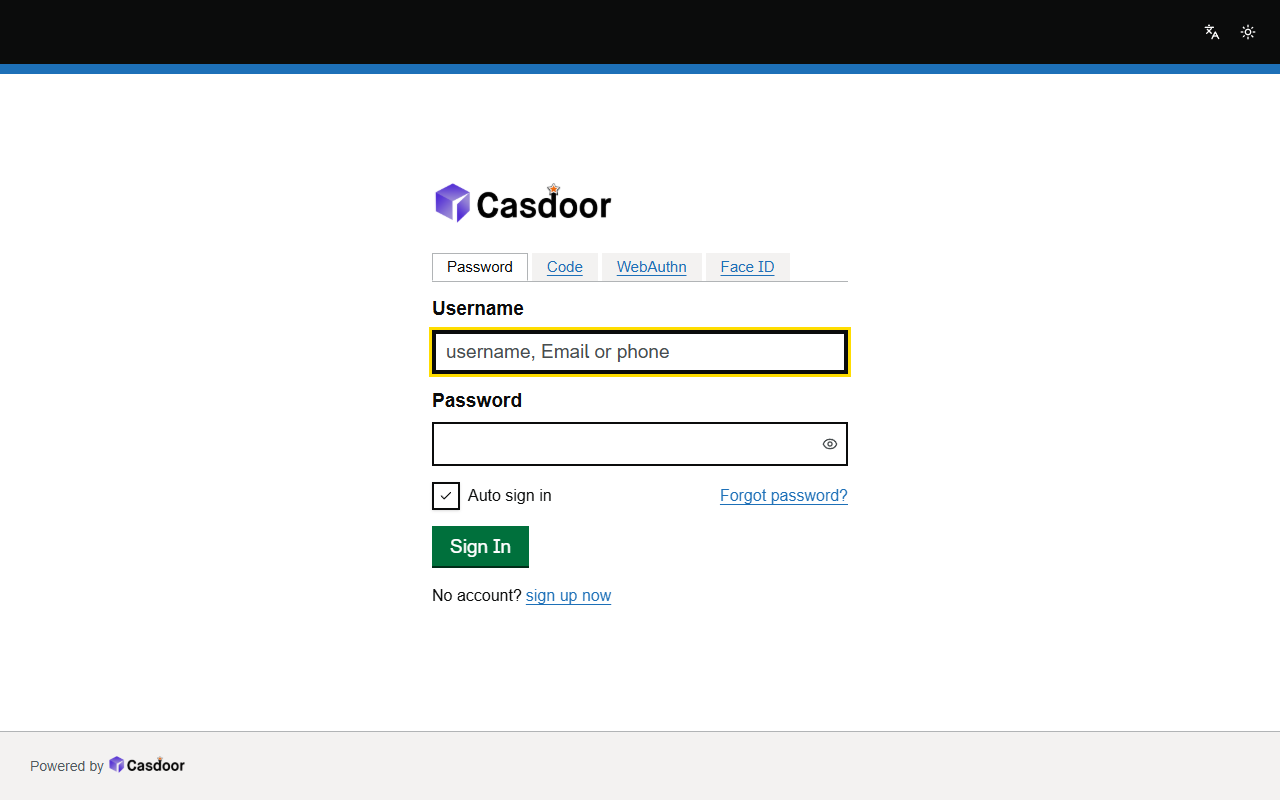
Civic
朴素、无障碍,像政务服务网站:黑色页头带蓝色条纹,没有卡片,标签大而粗,输入框边框加粗,焦点环为黄色,按钮为实心。只用 CSS,组织管理员可以安装。
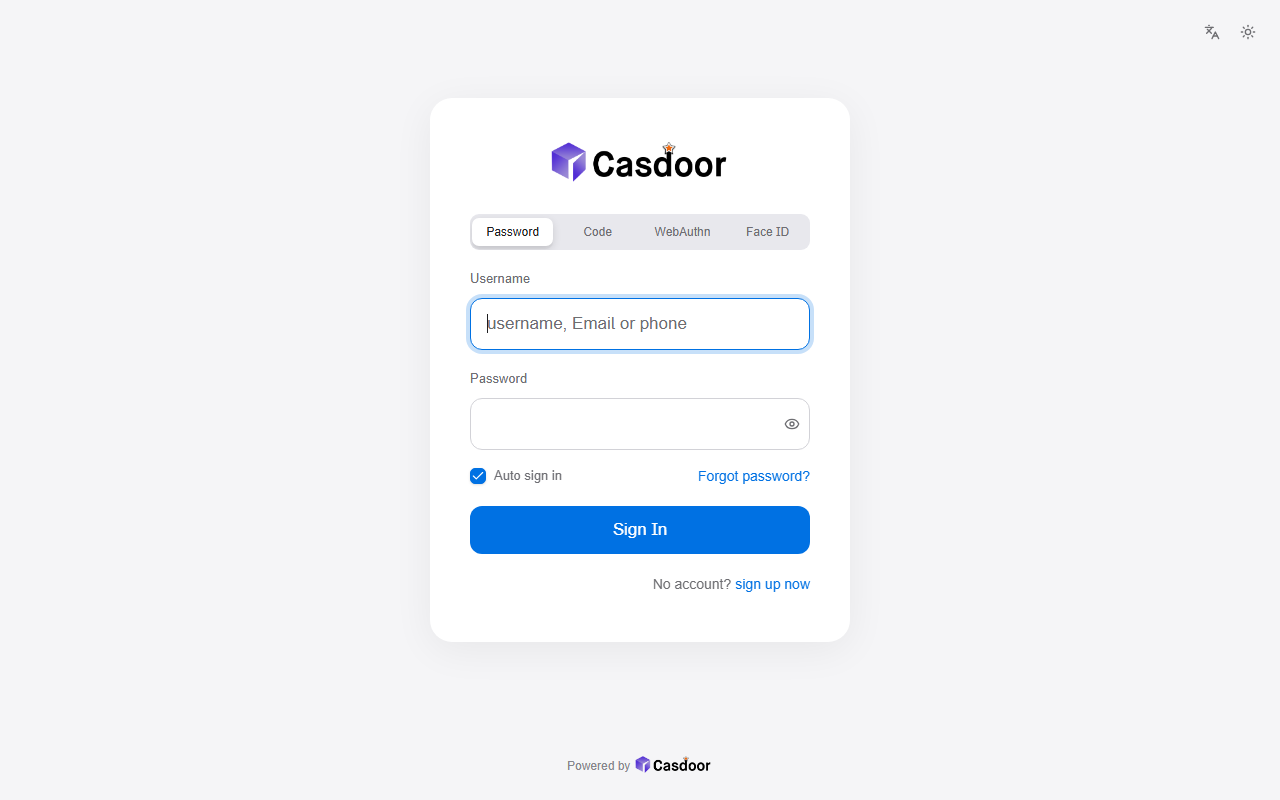
Cupertino
通透的灰色页面上放一张柔和的白色卡片,输入框大而圆,登录方式用分段控件切换,按钮较高,字体用访客设备的系统字体。只用 CSS,组织管理员可以安装。
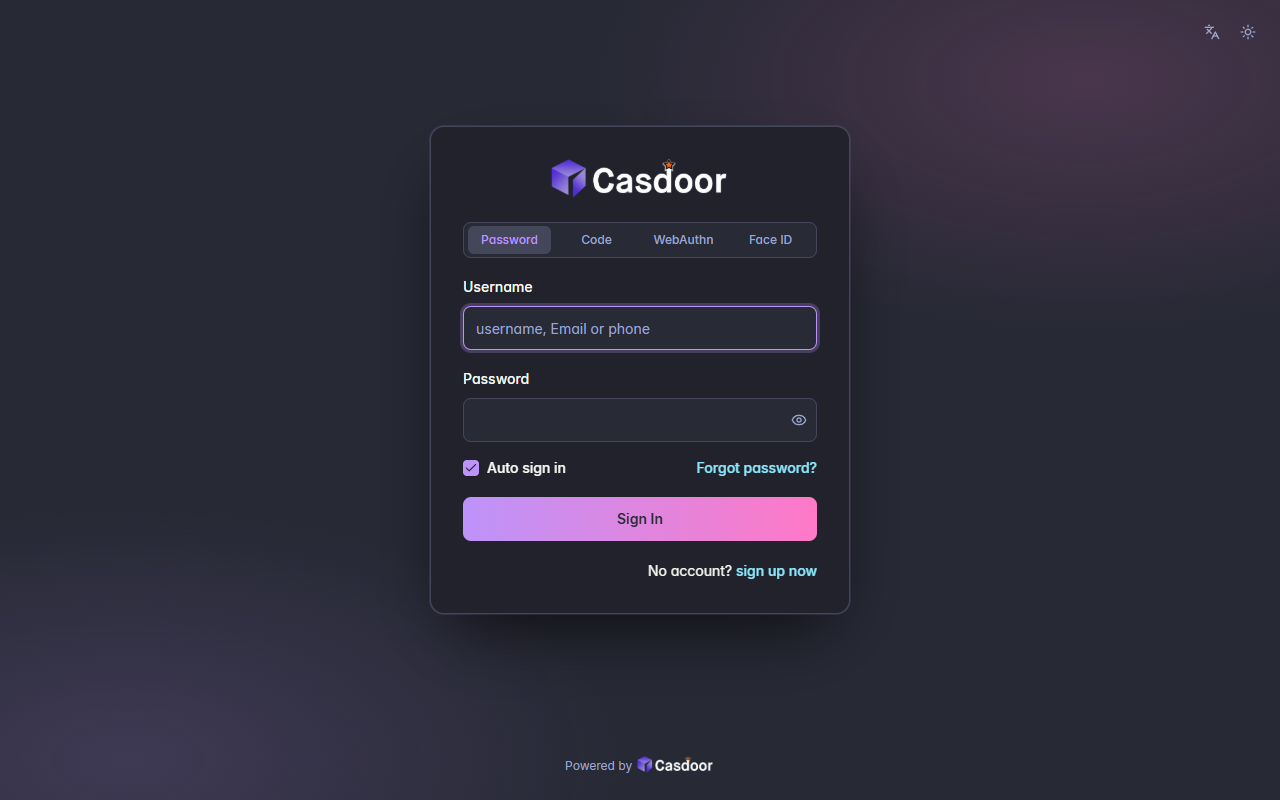
Dracula
Dracula 配色:深紫灰的夜色配粉色和紫色高亮,渐变按钮,链接为青色。只用 CSS,组织管理员可以安装。
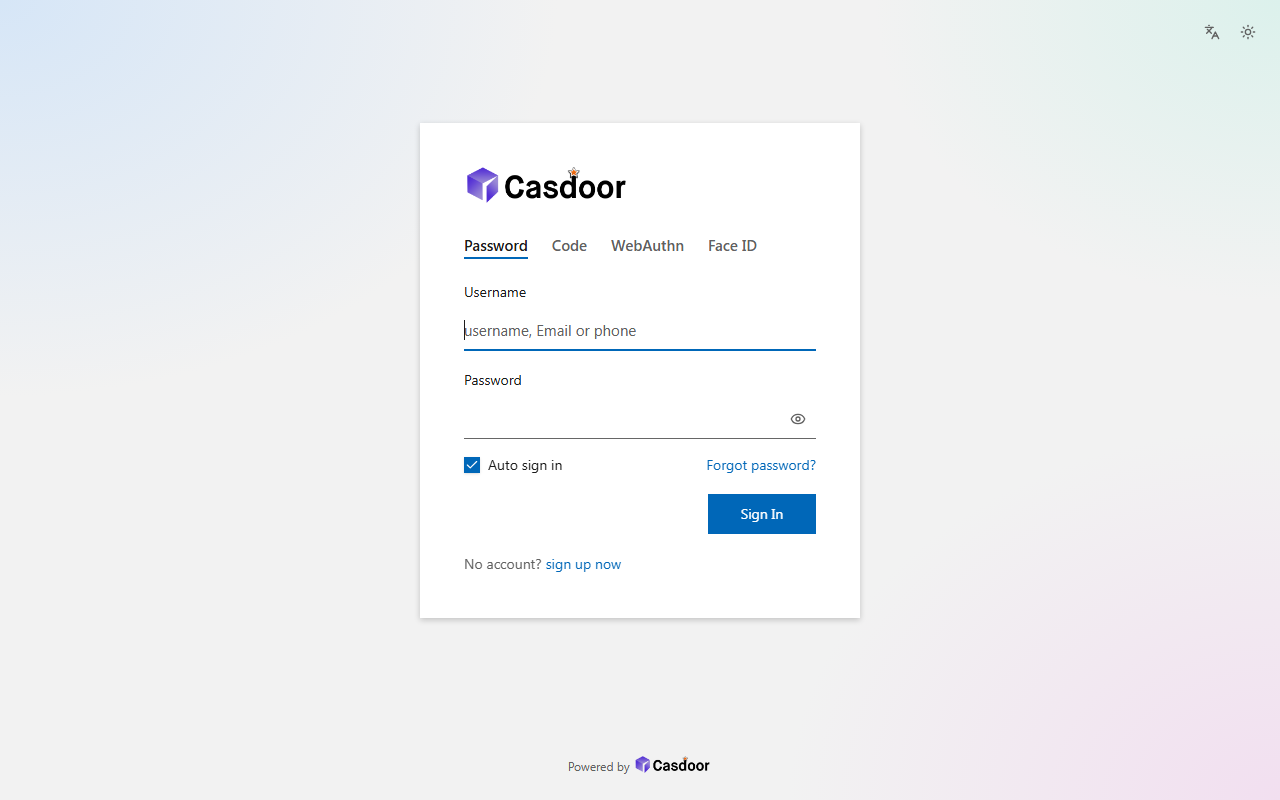
Fluent
柔和粉彩底色上放一张带柔和阴影的直角白色卡片,输入框带下划线,右侧是紧凑的方形按钮,风格接近 Fluent Design。只用 CSS,组织管理员可以安装。
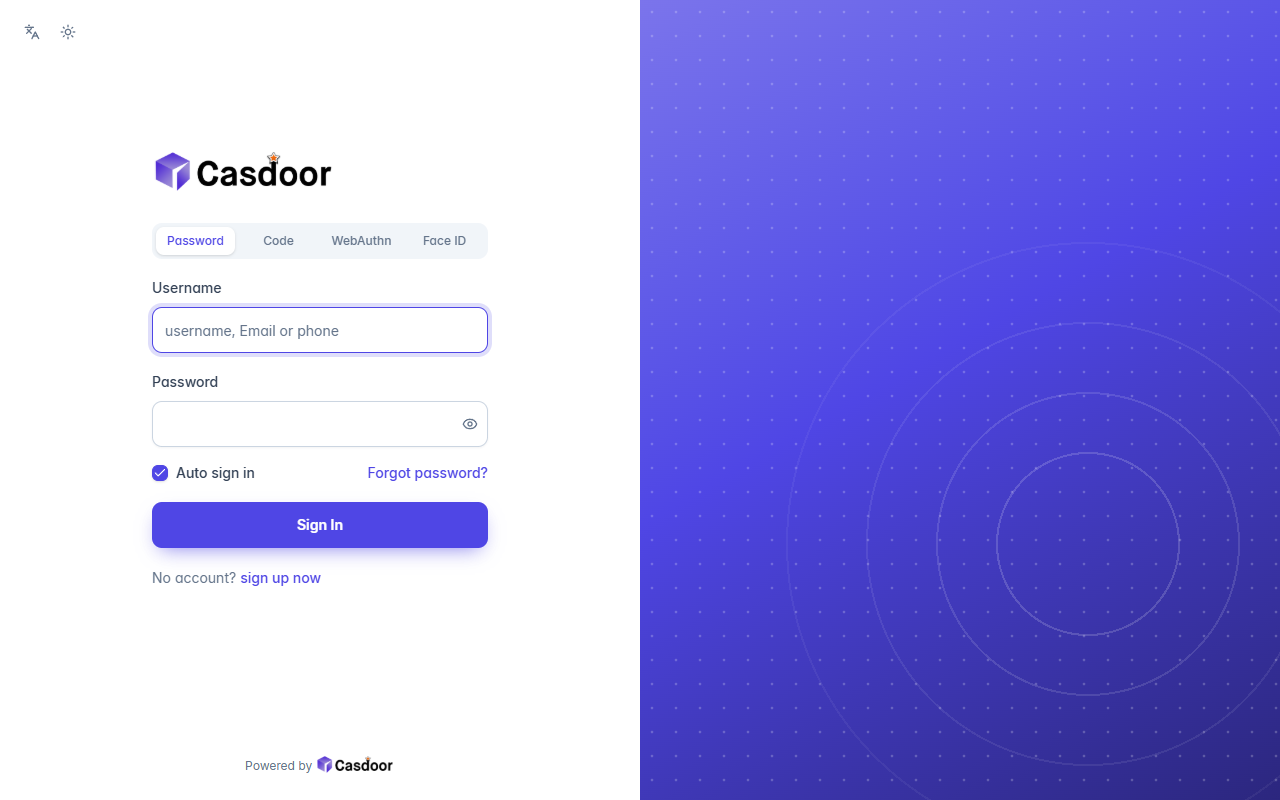
Halves
不用任何 HTML 实现左右分屏:表单在左半边的白底上,右半边是你的颜色,带圆环和点阵。只用 CSS,组织管理员可以安装。
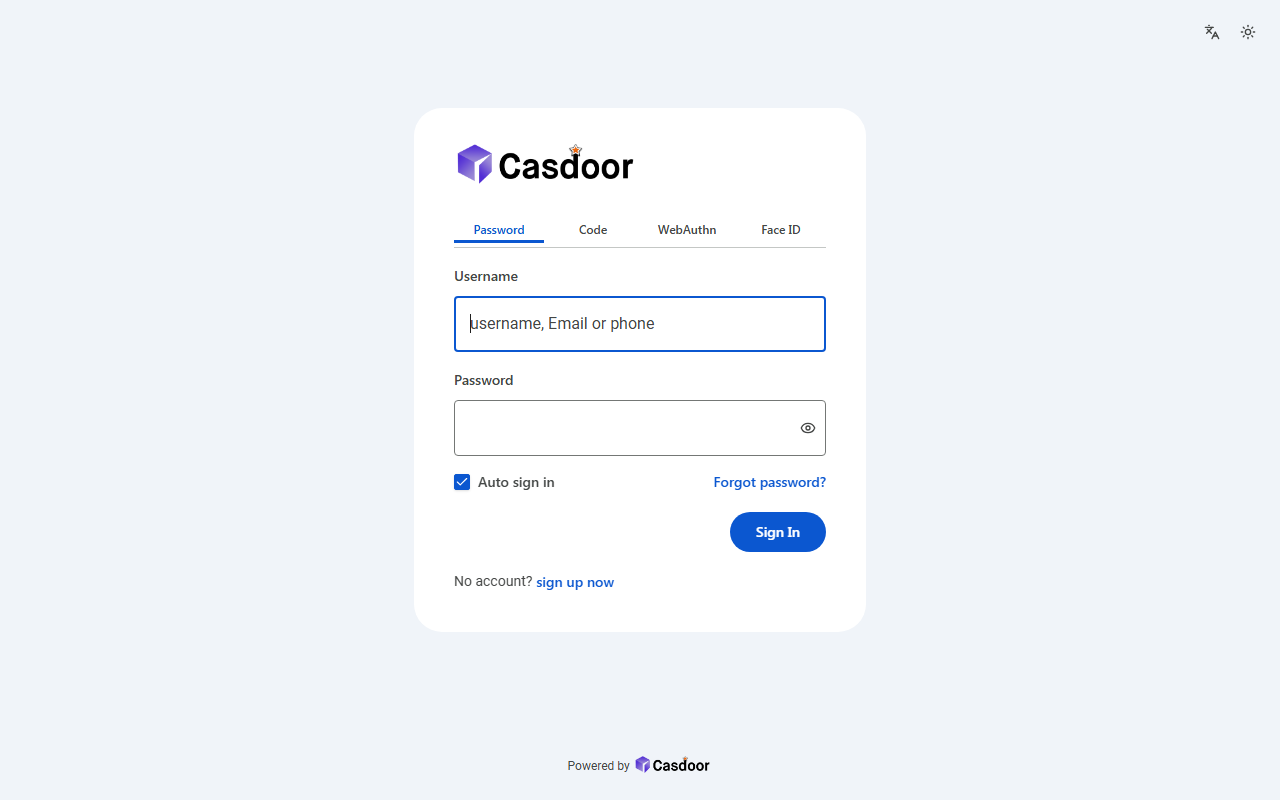
Material
柔和的灰色页面上放一大张圆角白色卡片,56px 高的描边输入框,右侧是胶囊形按钮,风格接近 Material Design。只用 CSS,组织管理员可以安装。
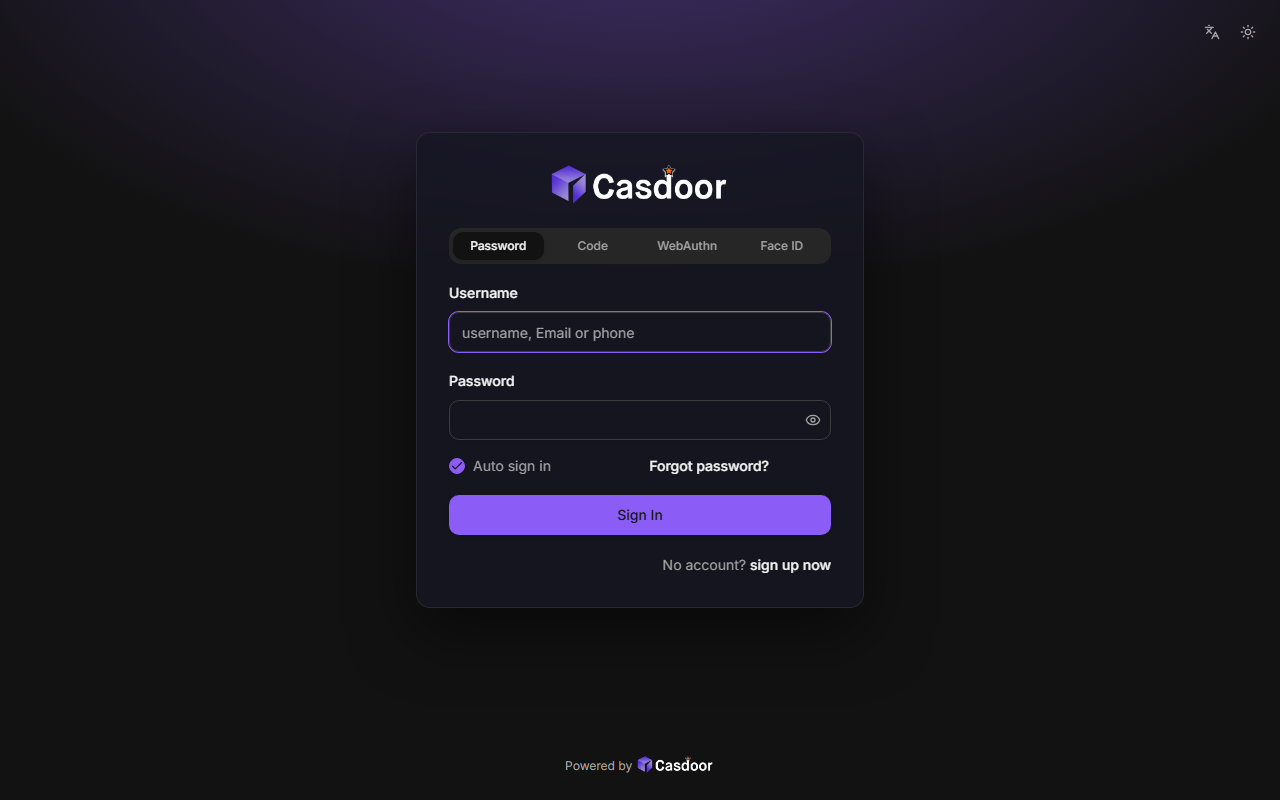
Midnight
深色登录页,磨砂卡片后面有一圈主题色的柔和光晕。只用 CSS,组织管理员可以安装。
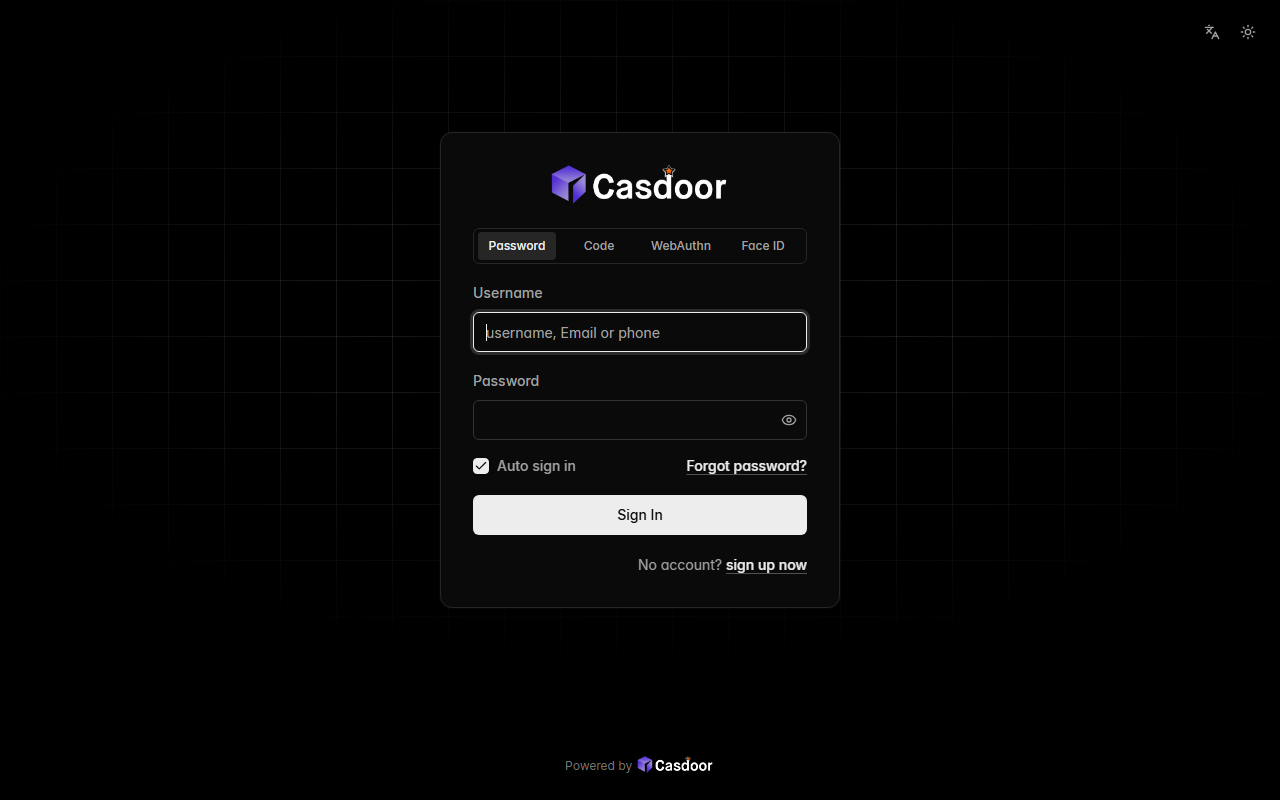
Mono
纯黑白:渐隐的网格上放一张细线边框的卡片,按钮为白色,没有别的元素分散注意力。只用 CSS,组织管理员可以安装。
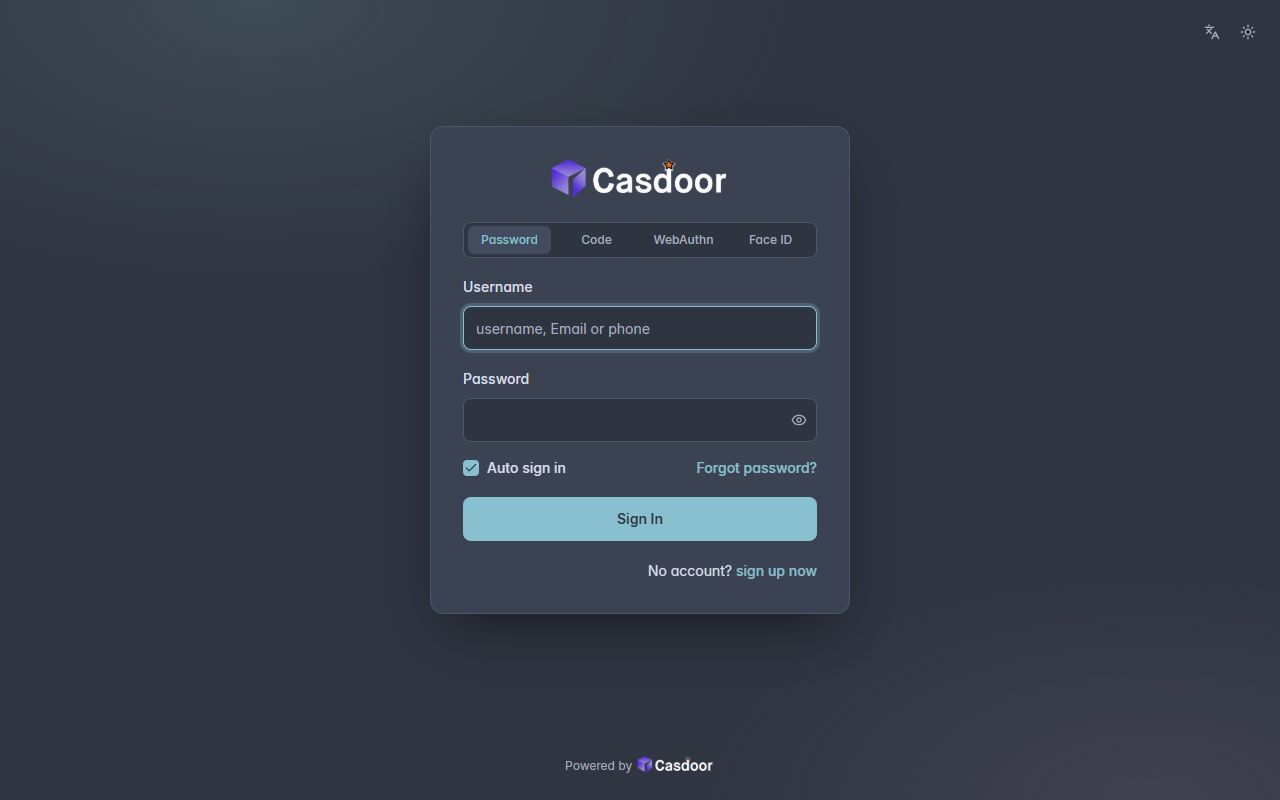
Nord
Nord 配色:北极风格的石板灰,配霜蓝主题色和清冷的极光光晕,沉静、对比度低。只用 CSS,组织管理员可以安装。
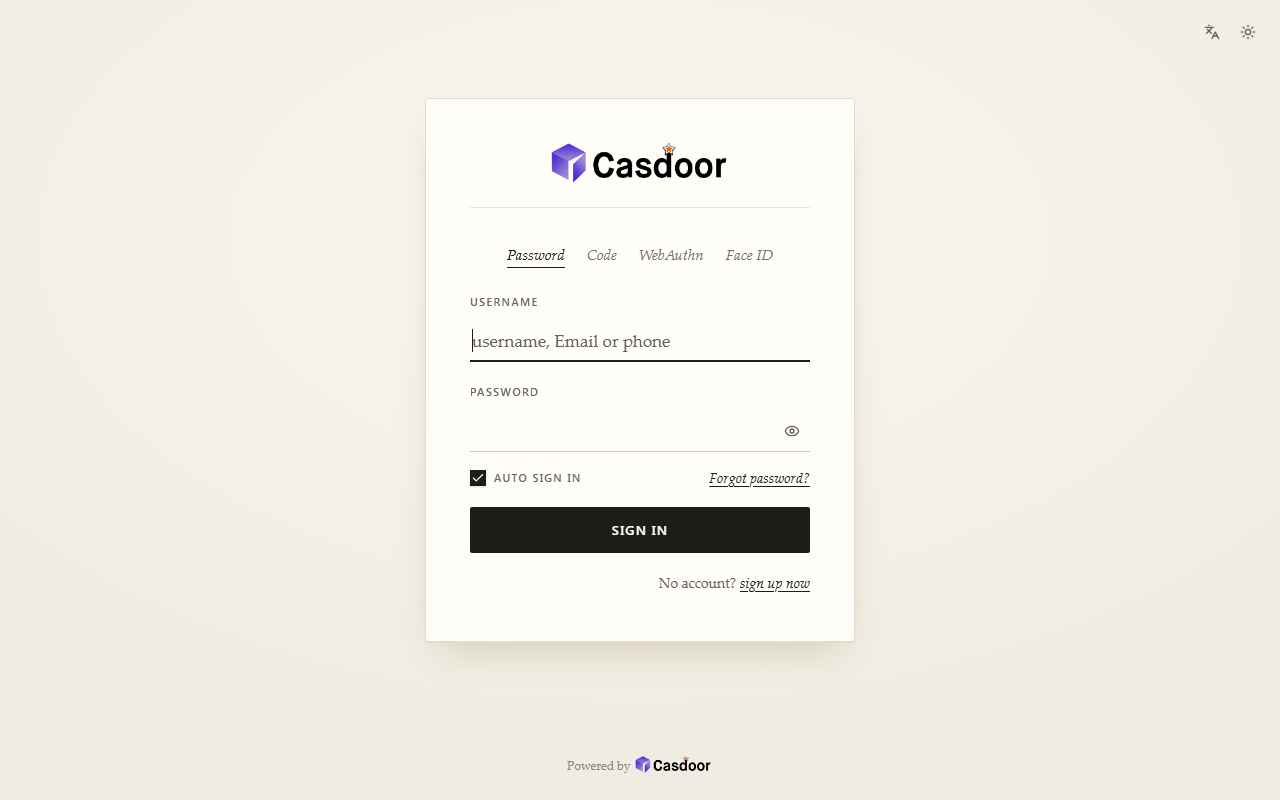
Paper
编辑排版风格:米色页面、衬线字体,小型大写字母的标签下是带下划线的输入框,按钮为墨水色。只用 CSS,组织管理员可以安装。
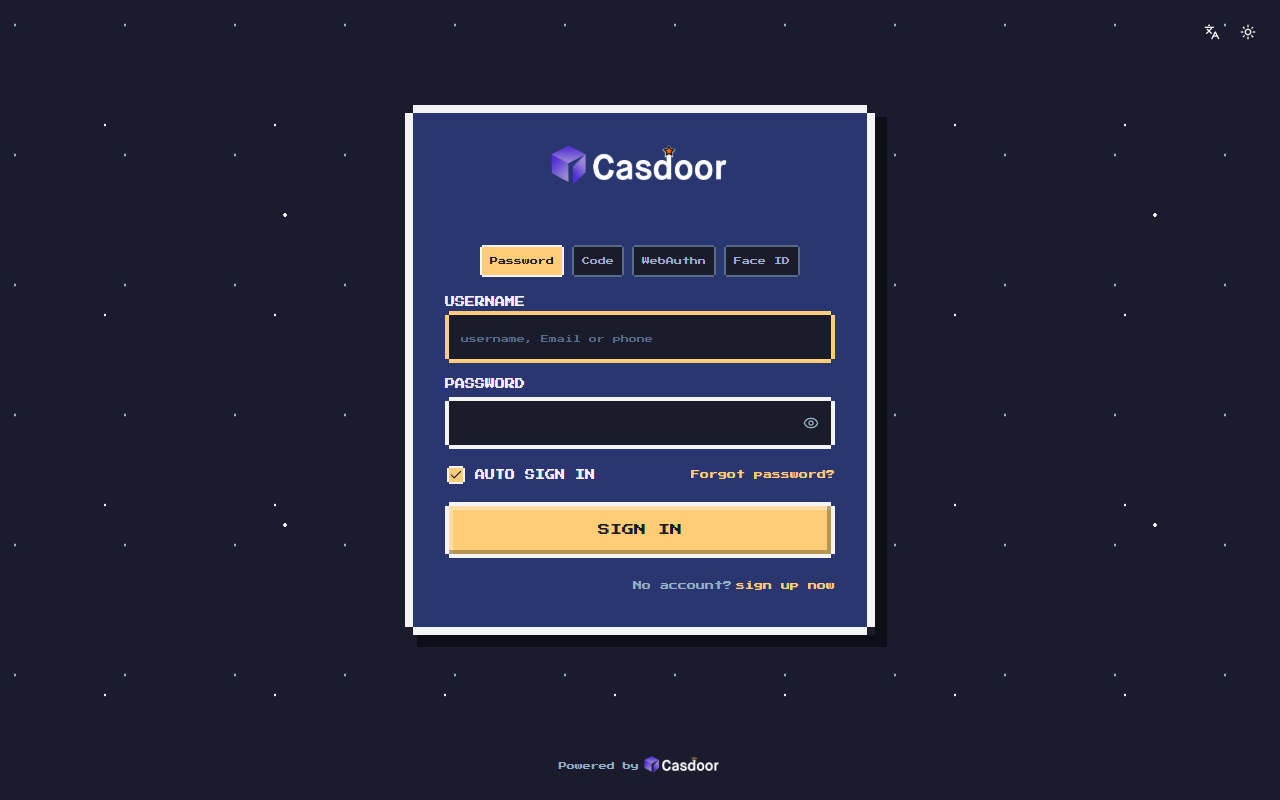
Pixel
8 位游戏菜单:像素字体、阶梯状边框、星空夜景、闪烁的 PRESS START,以及会按下去的厚实按钮。从 Google Fonts 加载 Press Start 2P 字体。组织管理员可以安装。
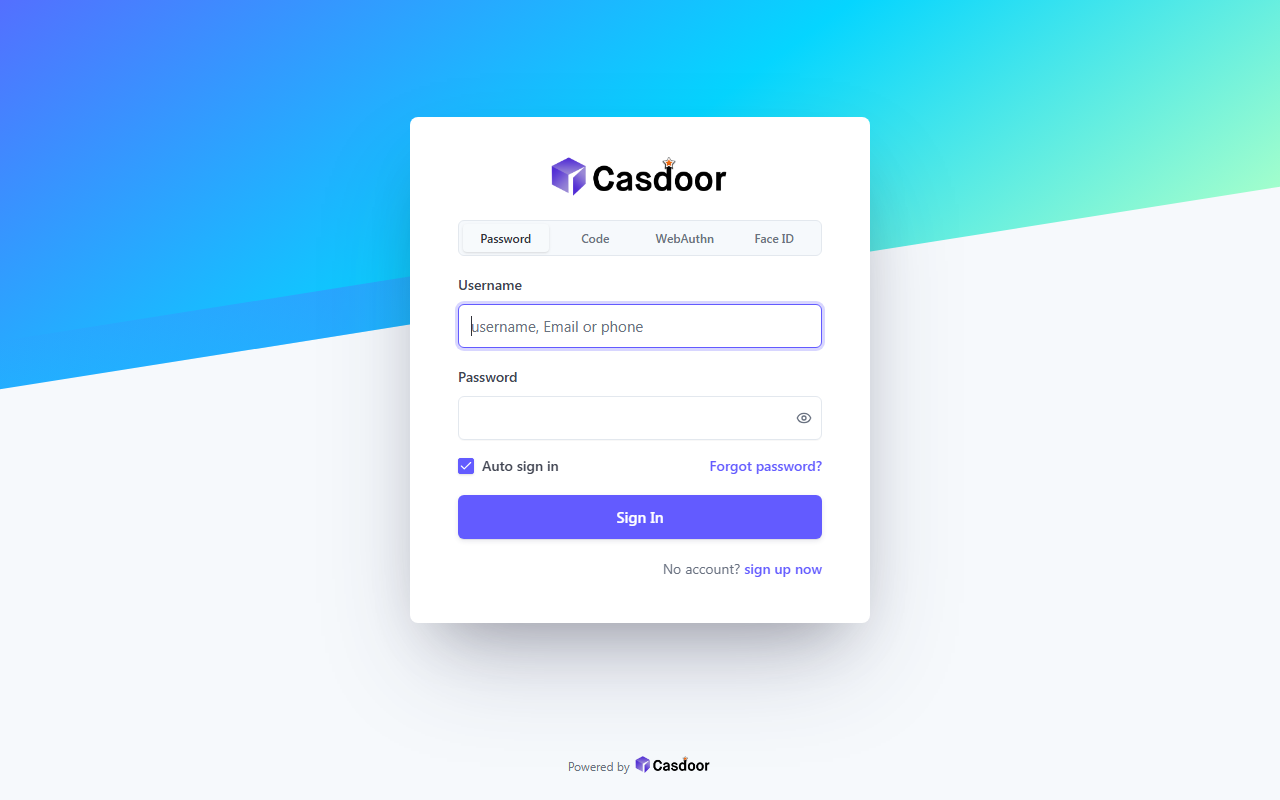
Prism
浅色页面顶部斜跨一条色带,从主题色过渡到青色和薄荷绿,下面是一张带深而柔和阴影的白色卡片。只用 CSS,组织管理员可以安装。
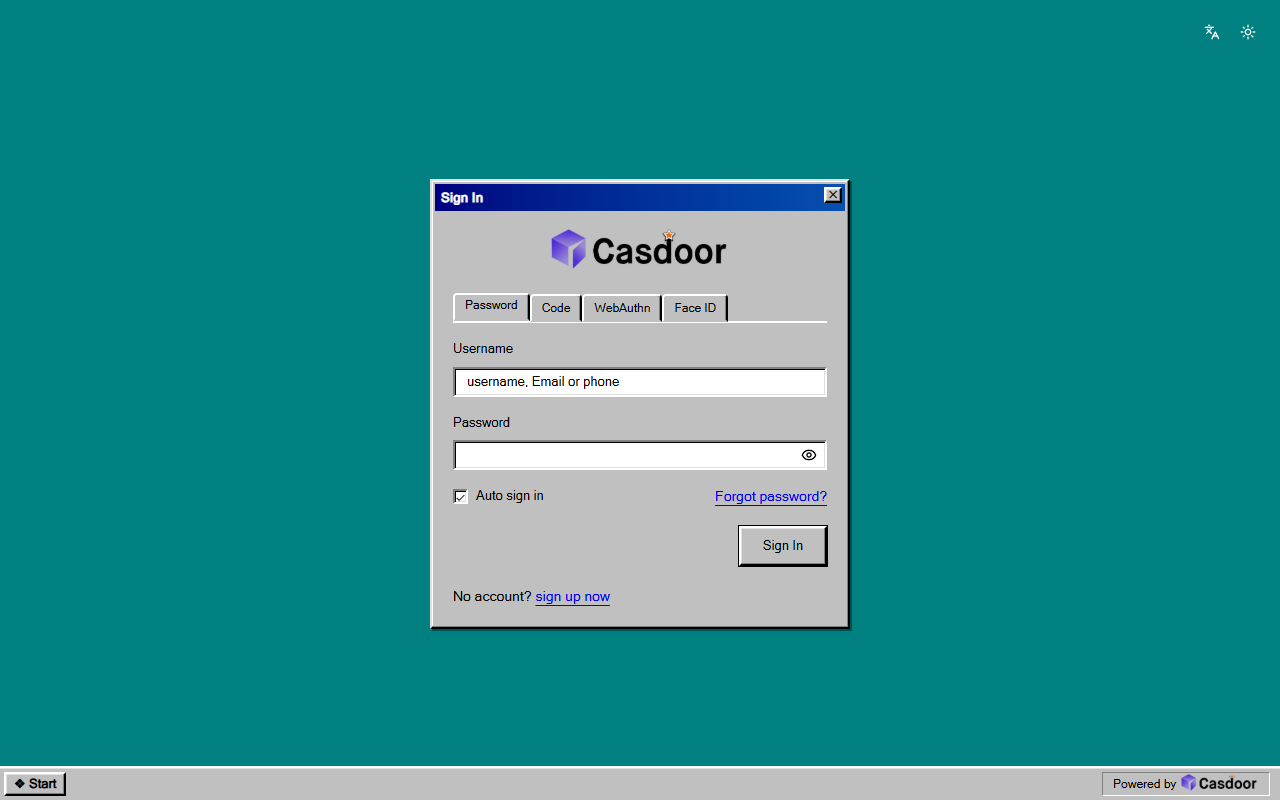
Retro
90 年代桌面:青绿色背景上是带标题栏的灰色立体窗口,凹陷的输入框,标签式对话框,底部有任务栏。只用 CSS,组织管理员可以安装。
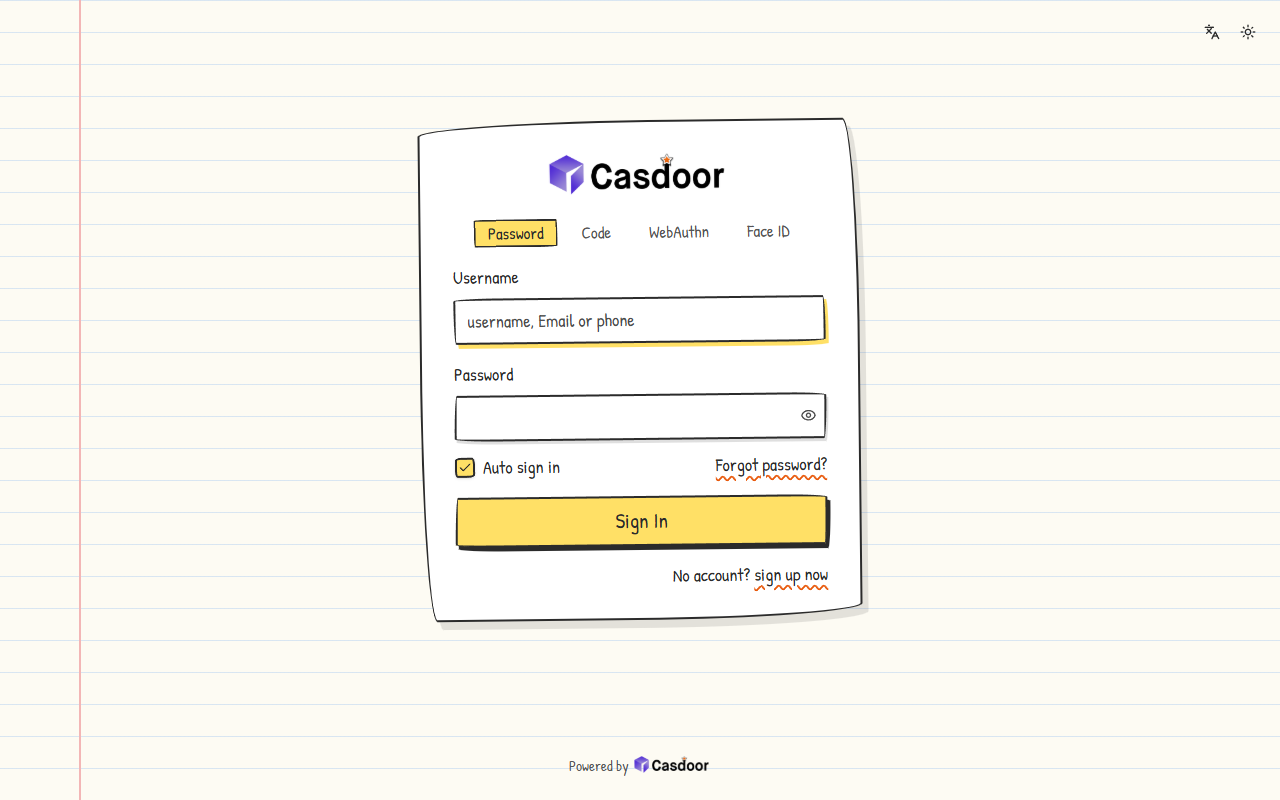
Sketch
在横线笔记本纸上手绘:抖动的墨线轮廓、手写字体、波浪下划线和马克笔颜色的按钮,整体略微倾斜。从 Google Fonts 加载 Patrick Hand 字体。组织管理员可以安装。
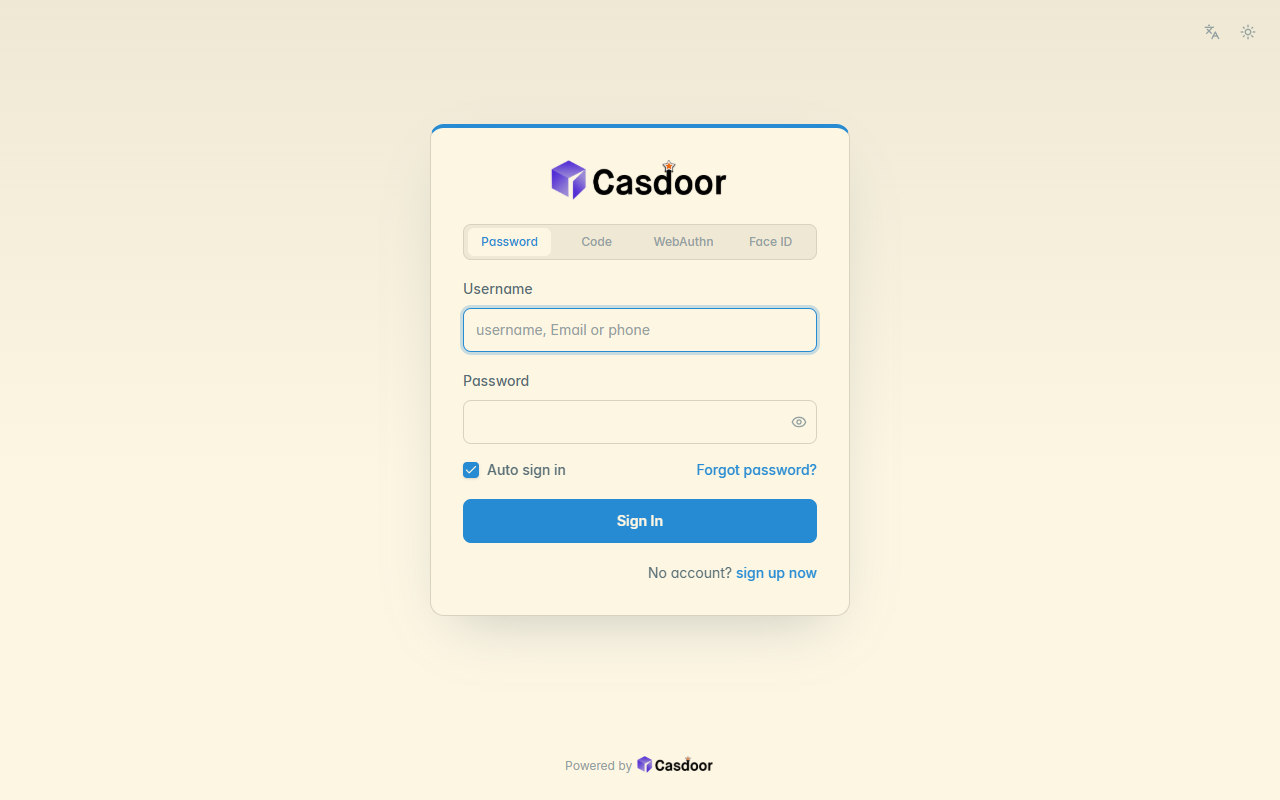
Solarized
Solarized Light 配色:温暖的米色底调配精确而柔和的颜色,适合长时间阅读,默认主题色为蓝色。只用 CSS,组织管理员可以安装。
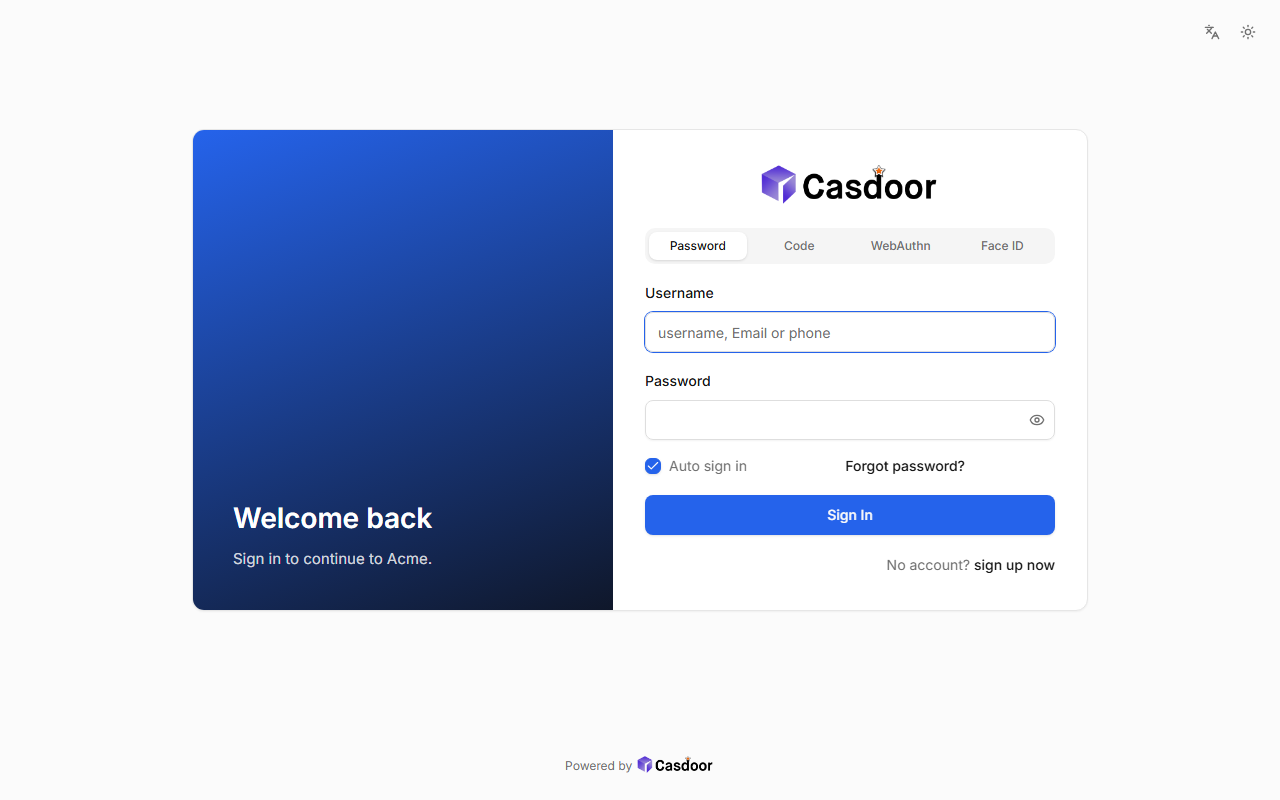
Split
登录表单旁边是一块你的品牌色面板,写着你自己的标题。它会设置侧边栏 HTML,Casdoor 4.20.0 及以上版本组织管理员可以安装,更早的版本只有全局管理员可以。
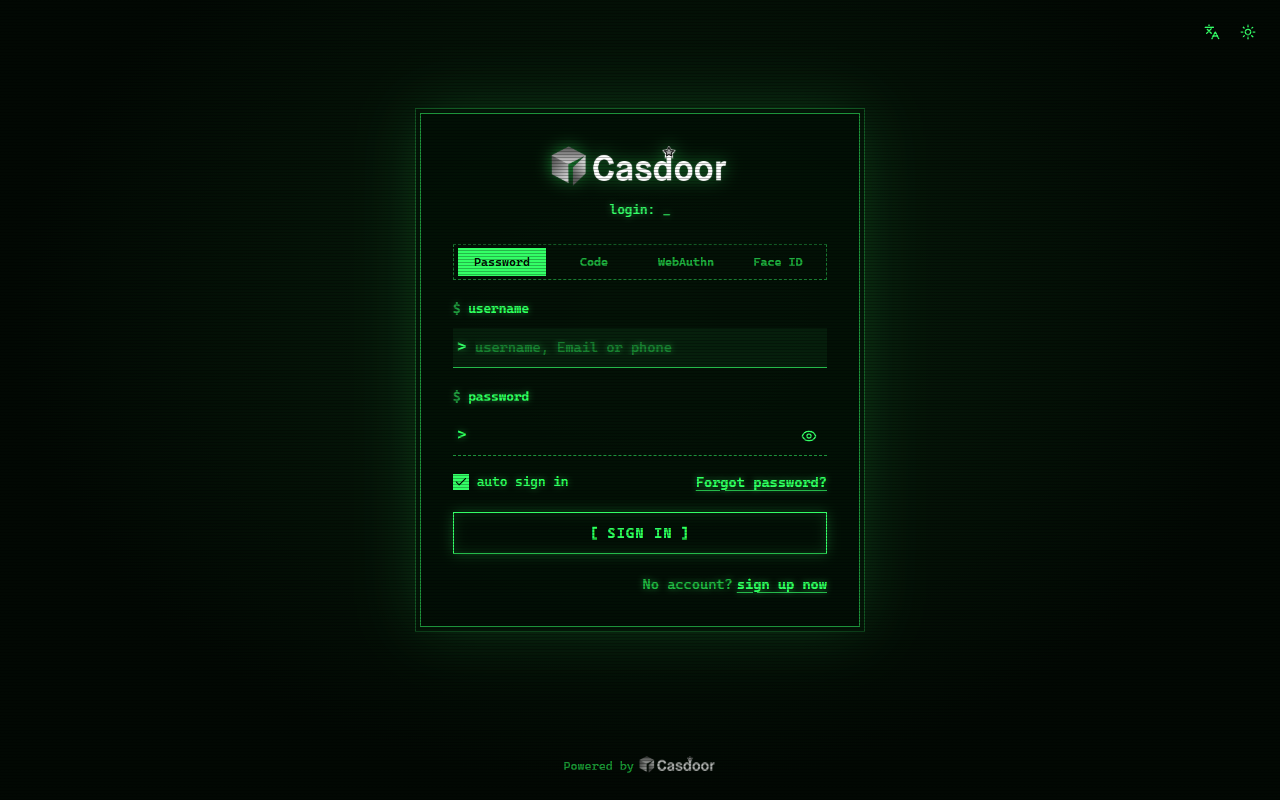
Terminal
老式荧光屏:发光的等宽文字,带轻微闪烁的扫描线,闪烁的提示符,输入框读起来像 shell。只用 CSS,组织管理员可以安装。
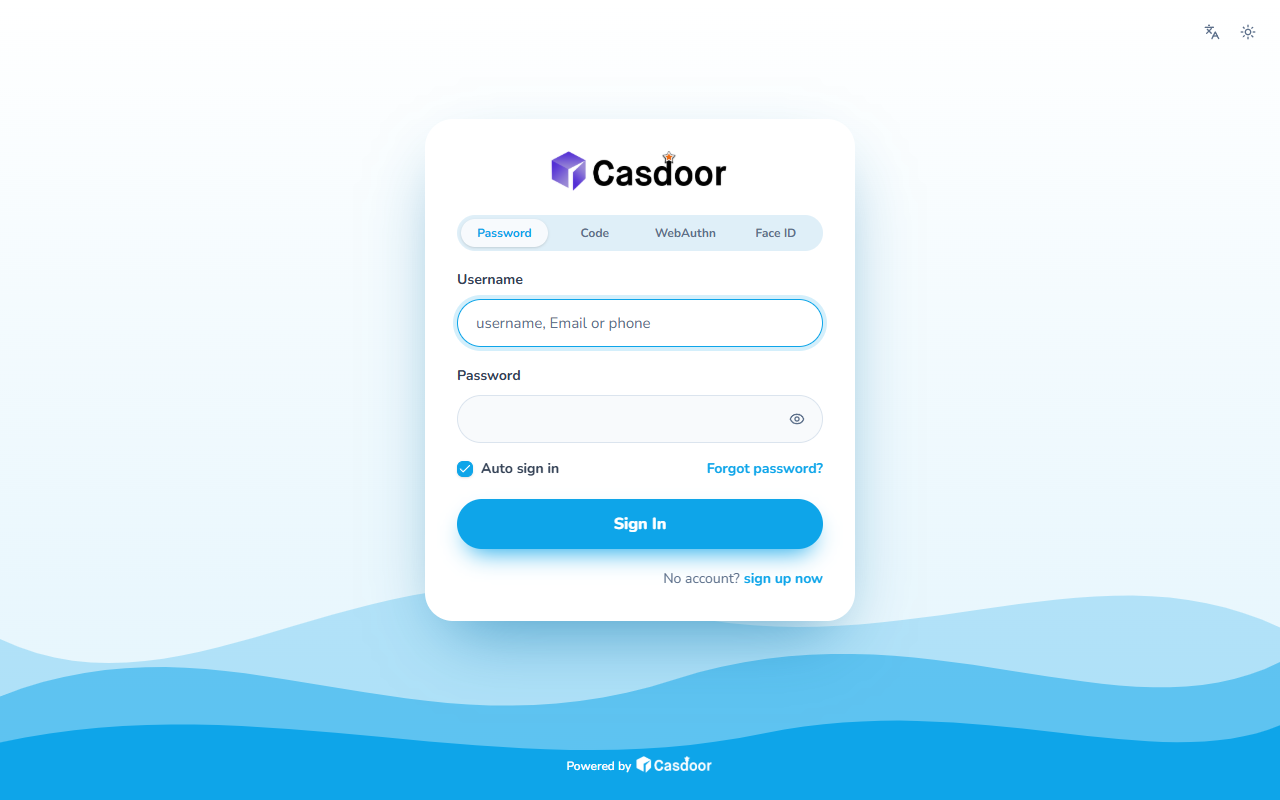
Waves
亲切圆润:浅色页面底部有三层你的颜色的波浪,上面是一张柔和的白色卡片,配胶囊形输入框和圆体字。波浪直接用 CSS 绘制,Nunito 字体来自 Google Fonts。组织管理员可以安装。
免费集成和付费集成
- 42 个集成开源免费,所有版本都能装,包括开源版。
- 27 个标“商业版”“企业版”的集成需要对应版本的 license,和免费集成在同一个集成市场里安装。
- Casdoor 凭 license 下载付费集成,安装前校验每个包的哈希。
开发一个集成
开源集成是 GitHub 上 casdoor-integrations 仓库里的 JSON 文件:清单、要建的应用、提供商或主题,以及配置指南。提一个 Pull Request 就能加上你用的系统,也可以提 Issue 请我们来做。
casdoor-integrations常见问题
Casdoor 集成市场是什么?
现成的 Casdoor 集成目录:业务系统的单点登录、身份提供商模板、插件和登录主题。管理员在控制台里一键安装,不用照着文档手动建应用和提供商。网页版在 https://marketplace.casdoor.cn/zh/。
哪些集成要付费?
69 个集成里有 42 个开源免费、所有版本都能装;标“商业版”“企业版”的 27 个需要对应版本的 license,在同一个集成市场里安装。
国内网络能用吗?内网能用吗?
国内部署把 marketplaceUrl 设为 https://marketplace.casdoor.cn/data,从国内节点下载。没有外网的环境,可以把目录拷到自己的 Web 服务器上,再把 marketplaceUrl 指过去。
组织管理员能自己安装吗?
可以,只能装到自己的组织、加到自己组织的应用上,配额和手动添加时一样。全局管理员可以装任何主题,组织管理员只能装符合自定义 HTML、CSS 规则的主题。
我们用的系统不在列表里怎么办?
开源集成在 GitHub 的 casdoor-integrations 仓库里,可以提 Pull Request 或 Issue;商业版、企业版客户需要对接的系统,可以联系售前,由我们做成集成。
相关方案
企业版
Casdoor 企业版私有化部署,标准品在线购买,包含国密与密评、等保 2.0 三级合规、人事和 OA 连接器、老系统表单代填、账号与权限治理、特权账号管理,提供 7×24 支持。
单点登录(SSO)
Casdoor 单点登录系统支持 OAuth 2.0、OIDC、SAML、CAS、LDAP、RADIUS,企业内部系统、SaaS 和老系统统一登录,支持单点登出和多因素认证,可私有化部署。
企业微信单点登录
用 Casdoor 实现企业微信扫码登录所有业务系统,自动同步企业微信的部门和人员,离职即停用;商业版支持企业微信消息卡片确认登录和异地登录告警。
钉钉单点登录
用 Casdoor 实现钉钉扫码登录所有业务系统,自动同步钉钉的部门和人员;企业版支持政务钉钉(浙政钉)和钉钉审批申请账号权限,私有化部署。
把登录和权限,交给 Casdoor
登录、单点登录、多因素认证、权限管理和 AI 智能体的访问控制,都放在一个平台上,部署在您自己的环境里。